27.1.06

N.C.N

Aquellos que me conocen saben que una de mis frases preferidas es, como dijera mi "drugo" (amigo) Iván Villar, "N.C.N" que quiere decir, nada más y nada menos que, "No Confíes en Nadie". Adaptada a Internet y el mundo de las compus, el lema sería "No Confíes en Nada", de esta forma nunca he confiado "totalmente" (ciegamente) en los programas que uso para seguridad, y tampoco en su efectividad, o en su alto o bajo porcentaje de detección. Por años utilicé el famoso Norton Antivirus; creo que por años fuimos muchos los que confiamos en él; pero con el tiempo se ha vuelto muy "pesado", consume muchos recursos -muy escasos en mi Pentium III- y dada su dudosa efectividad, desde hace casi dos años lo he dejado de utilizar. A cambio, utilizo el AVG Free Edition para combatir los virus; el Ad-Aware SE Personal junto con el SpyBot Search and Destroy para el spyware y los cookies de seguimiento; el F-Prot Free (para DOS) para casos de emergencia; el CCleaner (Crap Cleaner) para limpiar el Registro; y periódicamente recurro al scaneo en línea del Panda Antivirus.

Semanalmente hago correr el AVG, el Ad-Aware y el SpyBot, en una rutina de limpieza que nunca rompo; una vez al mes el Panda; y así me siento seguro. Pero la última vez que corrió el Panda en línea me detectó 12 (doce) "ficheros" con spyware; aquí debo aclarar que la versión en línea del Panda no limpia spyware (lo detecta y nos avisa), solo remueve virus, troyanos y gusanos; entonces procedí a pasar el Ad-Aware y el SpyBot... y nada, solo vieron y "limpiaron" dos de los doce archivos detectados; entonces bajé la versión de prueba del Panda Titanium 2006 que funciona por 30 días, lo instalé (previa desinstalación del AVG solicitada por el "Osito") y lo hice correr... encontró y sacó los 12 (¿no habían salido ya dos?) y encontró otros 206 cookies de seguimiento (¿y el SpyBot qué hizo?).

Hoy puedo decir que, luego de la limpieza general, mi PC está limpia; pero tuve que desinstalar el Panda (reinstalé el último AVG Free Edition - obvio) porque, como todo programa antivirus versión 2006 (o cercana) está hecho para máquinas de última generación, es muy pesado y consume muchos recursos... es una lástima que no exista una versión "free" para uso hogareño del "Osito" como existe la versión Free del AVG. Ahora, me pregunto: ¿por qué ninguno de los otros programas me detectaron los 206 cookies? al AVG lo perdono porque no es su función lidiar con spyware, pero el Ad-Aware y el SpyBot que son tan recomendados?... ¡hasta yo los he recomendado muchas veces!...

En síntesis N.C.N y no confíes en el software que usas para protegerte, siempre busca una segunda, tercera o cuarta opción. Usar el Firefox como navegador, o Linux como Sistema Operativo debería reducir los riesgos pero... N.C.N, porque la "seguridad" como tal no existe.-

6.1.06

Conducta

A medida que pasa el tiempo me doy cuenta que la principal causa de la propagación y existencia de las numerosas amenazas que nos rodean, son los usuarios. Se me ocurrió pensar qué pasaría si elimináramos esa variable, y obviamente la historia de los virus informáticos sería otra. Todos sabemos cual es la función del ordenador, y que sin el Hombre no tendría ningún sentido su existencia, por lo tanto debo admitir que los virus (y las otras amenazas) son un mal inevitable.

Aquí en Argentina es muy común (de todos los días) ver personas cruzar las calles o avenidas por cualquier lado, cuando el semáforo está dando paso a los vehículos; o ver una bicicleta cruzar un semáforo en rojo; peor aún, encontrar instalaciones eléctricas, de gas o agua, hechas con materiales "caseros" totalmente inadecuados para la instalación en cuestión; o ver una "pick-up", camioneta o "Rastrojero" llevando niños atrás en la caja... y luego ocurren los accidentes. Nos ponemos en peligro a cada segundo, cientos de veces por día.

Conozco el caso de alguien que, por norma, no revisaba si las puertas y ventanas de su casa estaban cerradas antes de irse a dormir. Por años no ocurrió nada, y esa era la causa de su "tranquilidad", hasta que ocurrió: Una noche le entraron ladrones. Ahora se cuida y cierra todas las puertas, y hasta puso una alarma... ¿Por qué no se puede prevenir?.

Con las PC pasa exáctamente lo mismo, nadie se preocupa por actualizar el anti-virus en forma regular, no pidamos un anti-spyware o un firewall, y ni hablar de actualizar el Sistema Operativo. Nadie piensa que, en cualquier momento podemos ser víctimas, no digamos de un keylogger, pero si de algún virus y toneladas de spyware. En el caso de Windows 98 SE, los parches indispensables para instalar luego de la instalación del Sistema Operativo son aproximadamente 22, también llamados "Actualizaciones Críticas" y que incluyen una actualización para el Internet Explorer 6 y otra para el Outlook Express, todas se pueden descargar del sitio Windows Update de Microsoft en forma gratuita, luego de que, desde el sitio, nos hacen un "chequeo" para ver qué parches necesitamos. También encontramos allí otros parches menos necesarios para Windows 98, pero que también son aconsejables instalar. Si contamos con Windows XP la cosa se pone más difícil, ya que en la mayoría de los casos la instalación es "trucha" y eso nos impide instalar el tan necesario Service Pack 2 que lanzara Microsoft luego del incompleto Service Pack 1. De todas formas, si pueden instalarlo, no dejen de hacerlo porque trae muchas mejoras en cuestión de seguridad, que es el tema que nos reúne aquí.

Un poco para cerrar el tema, creo que si prestáramos un poco más de atención en lo que hacemos y en como lo hacemos, si usáramos solo un segundo para pensar antes de tomar algunas decisiones, no hacerlo de forma tan automática, todo sería mejor.

Y no olviden hacer Backups periódicos, es una sana costumbre.-

31.12.05

Despedimos al 2005

En estos últimos días del año, estuve escribiendo borradores de posts que quizás nunca vean la luz. Es como dice Arturo, hay que largarse a postear directamente sin tantos borradores, porque uno siempre le va a encontrar algún defecto y el post termina por no salir nunca (no son palabras textuales pero, la idea está). Pero llegó el 31 de diciembre y hoy no voy a dejar de postear.

En primer lugar, quiero agradecer a todos los que, mal o bien, me léen; a todos Ustedes un enorme gracias. Si bien escribo porque me gusta hacerlo, si no existieran Ustedes estoy seguro que en poco tiempo se me irían las ganas de escribir.

En segundo lugar quiero saludar a mis compañeros de "vicio", a los geeks de Córdoba Weblogs que, como yo, si pudieran estarían 20 hs al día conectados a su PC. Todavía recuerdo la noche en que los conocí, cuando salió el Firefox, allá en Zoka - nuestro lugar habitual para los encuentros, reuniones y Beers & Blogs. No nombro a nadie para no olvidar a ninguno.

En tercer lugar, y no por ser los últimos, a todo el mundo que existe fuera de la blogósfera y que forma parte de mi vida (gran parte de mi vida): a mi novia Claudia; a mis amigos (todos); a mis compañeros de trabajo; a mis alumnos (los de antes y los de ahora); a mi hermana Analía, mis sobrinos Simón y Omar y su esposo Mauricio; a la flia de mi novia (Elisa, Lenny, Lina y Nano - por orden alfabético para que no se enoje nadie); y a mis familiares de "la capi" que no veo desde hace años, mi tía Tota (que tanto quiero) y mis primos que, aunque no parezca, los quiero como hermanos; a todos todos un eterno gracias.

Y el año se va, pero promete un 2006 jugoso. Estoy empezando un nuevo blog donde la Seguridad en Internet será un tema más de los muchos que me voy a animar a tocar. Escribir solo de seguridad me ata las manos para poder opinar o escribir sobre otra cosa. Pronto les voy a dar la dirección para que lo visiten.

Levanto mi copa para desearles un MUY FELIZ y PRÓSPERO AÑO NUEVO y que se nos cumplan todos los deseos... chin, chin!

17.12.05

Windows XP SP2

A poco tiempo de la llegada del Windows Vista, vale la pena mirar hacia atrás para ver que nos dejó Windows XP. Algunos, los que tienen mi edad o más, habrán notado la lenta pero segura evolución de los Sistemas Operativos de Microsoft; comenzando en 1985 con el Windows 1.0 y, luego de distintas versiones con muchos cambios (3.0; 3.1; 3.11; 95; NT4), la llegada de versiones que llegaron a hacerse muy populares y extendidas, como Windows 98 o Windows 98SE. El traspié de Windows ME solo sirvió, nada más ni nada menos, que para dejarnos un Windows XP completamente distinto a lo que estábamos acostumbrados con el Windows 98SE, que hasta ese momento era el Sistema Operativo más usado por los discípulos de Bill.

A casi cinco años de la aparición del Windows XP, todavía hay gente que no lo ve como un S.O. digno de ser instalado. Entiendo perfectamente a aquellos que prefieren alguna distribución del "pingüino" Linux antes que cualquier producto de MS, porque creo que tienen razón, pero no entiendo a aquellos que se niegan a dejar el muy buen Windows 98 simplemente porque "su programita amado" no corre bajo XP. También entiendo a aquellos que, por limitaciones de hardware no pueden instalarlo; pero también es cierto que el XP no pide tanta "máquina", y puede ser instalado perfectamente en una Pentium III.

Quizás yo no sea la persona más adecuada para criticar a aquellos que, al día de hoy no han instalado Windows XP; ya que yo lo hice recién a comienzos de este año, cuando pude instalarlo de modo que me permitiera actualizarlo. Las copias "truchas", o mejor dicho sus "Seriales", no permiten actualizar el soft, y mucho menos pretender instalar el Service Pack 2 - la joya del XP.
Mi permanencia con el Windows 98SE fue por eso, mi 98 estaba 100% actualizado con todos los Parches de MS, y por eso era mucho más seguro que cualquier XP sin sus Service Packs.

Ahora bien, el Windows XP con su SP2 es mucho más seguro que el 98SE "hiperactualizado", y por eso pienso dedicar algunos posts a tal efecto. Lo más interesante y que no requiere de conocimientos extras, quiero decir que está al alcance de cualquier usuario sin que tenga que editar el Registro o algo peor, es la inclusión de un Centro de seguridad en el Panel de Control. Este "centro" comprueba automáticamente el estado del equipo en relación a tres parámetros o principios de seguridad:

1- Todos sabemos que una de las puertas más grandes por la que pueden entrar "problemas" o salir datos valiosos es Internet. Windows XP SP2 comprueba si el equipo está protegido por un firewall, ya sea el propio u otro, para ayudar e impedir que extraños accedan a nuestra PC a través de Internet o de una red local.

2- Una de la causas más frecuentes por la que una PC deja de funcionar bien, es la existencia de virus informáticos (virus, gusanos, troyanos); es por esto que Windows XP SP2 comprueba si el equipo está protegido por algún programa antivirus actualizado, para impedir justamente, el ataque de virus y otras amenazas similares.

3- Finalmente, Windows XP SP2 comprueba si están instaladas las últimas actualizaciones del S.O. y, o bien las instala automáticamente, o bien nos consulta antes para que podamos elegir cual instalar o no. Personalmente prefiero esta configuración para poder ver qué me instala "el Bill".

Estos tres puntos de partida son apenas "la punta del iceberg" de otras medidas de seguridad que hacen a Windows XP más seguro que su antecesor. En futuros posts trataré de explicar el funcionamiento de algunas herramientas administrativas relacionadas directamente con la seguridad, como las "directivas de seguridad local", o "la directiva de contraseña", o la "directiva de bloqueo de cuentas"; todas un poco más complejas que las explicadas hoy, digamos diseñadas para usuarios con algo más de experiencia... el iceberg en sí.-

Fotos del Beer & Blogs

Espero que se vean bien, esto es solo un "experimento":

16.12.05

Hiper-Reunión Temática

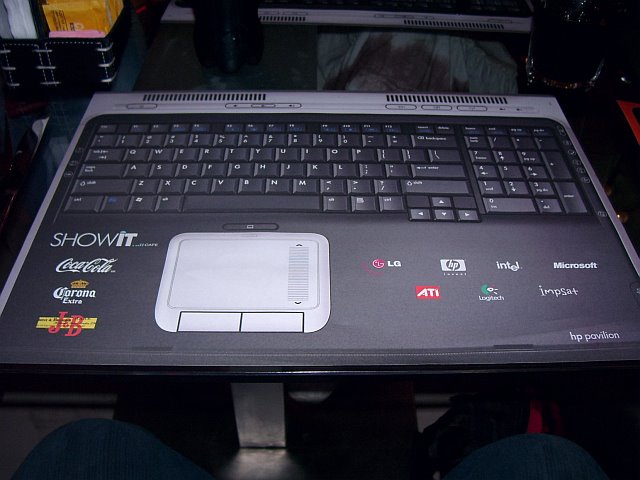
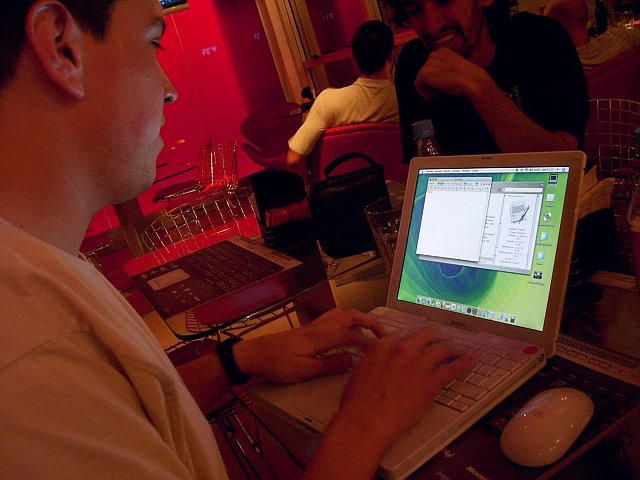
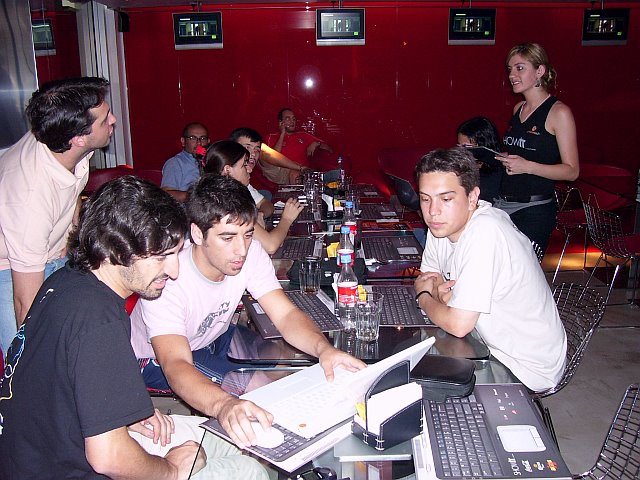
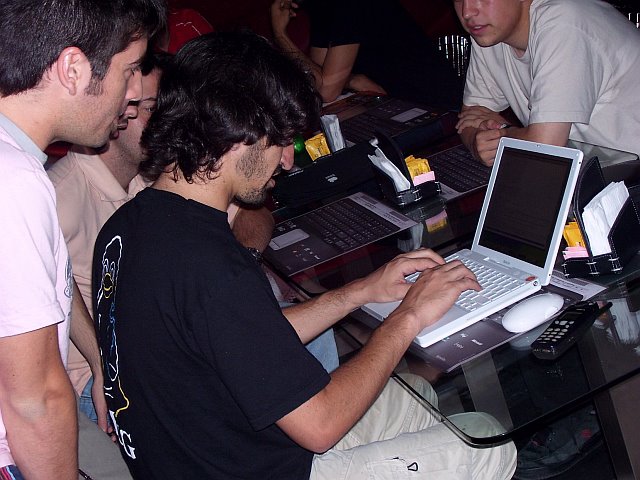
Se preguntarán qué "corno" es una "hiper-reunión temática". Bueno, eso, una reunión GRANDE enfocada hacia UN tema... y todo enfocado a ESE TEMA... Hace unas horas nos reunimos muchos de los bloggers cordobeses en el "empiretech" de la calle Vélez Sarsfield (al 186) del centro de nuestra hermosa ciudad. No lo conocía, está genial, y todo apunta al tema que nos "amontona": la computación, la informática, las compus, los mouses, las palms, el wireless, internet, y todo lo demás. Como verán, hasta "la carta" tiene que ver con el tema:


Nuestro reconocido Latente llevó a su adorada "hija" (adorada por nosotros) como pueden ver en las fotos... de hecho pueden ver que fue el centro de atención de la noche. Espero que algún otro blogger levante un post con la lista completa de los asistentes (siempre me olvido de alguien), por mi parte puedo nombrar a algunos de los ausentes, como Arturo, Gance y eleZeta, que deberán "justificar la falta" dentro de las 24 hs.

Basta de tonteras, aquí van las fotos que prueban nuestro pecados:


Las otras fotos creo que las voy a subir a fotothing. BlackClouds, después te mando las fotos.

8.12.05

Primer Seminario de Blogs - Córdoba


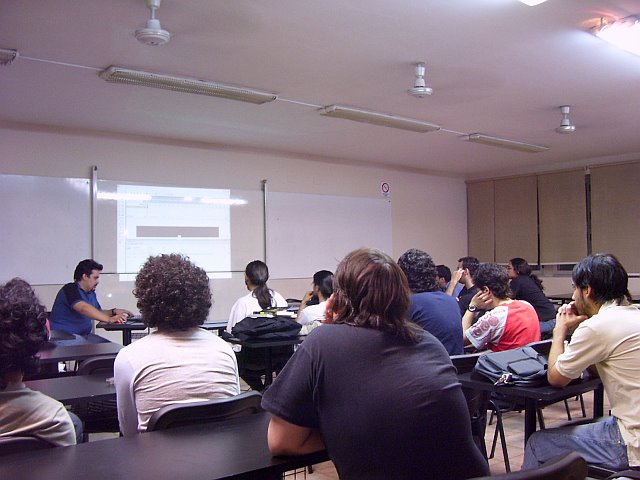
Anoche tuve el agrado de asistir al Primer Seminario de Blogs - Córdoba que se realizó en la UE Siglo21 - Ituzaingo 484. Los disertantes conocidos por todos fueron, por orden de aparición:
- Arturo Moya, que hizo una reseña histórica desde los albores de Internet hasta el nacimiento y actual boom de los blogs, con la fluidez y claridad que lo caracteriza;
- Rodrigo Galíndez, que nos habló desde el punto de vista de las tecnologías usadas, y expuso una lista de diez consejos a tener en cuenta a la hora de publicar un blog, que inició la controversia sobre si era válido hacerlo por dinero o no.
- Daniel "Gance", que enfocó su discurso desde el punto de vista de la publicidad, y la posibilidad de hacer rentable un blog. Este tema había sido rozado anteriormente, y creo durante algunos minutos pequeñas "discusiones" sobre si es "ético" o no, cobrar por escribir un blog.
- Cerró la noche, mucho más tarde de lo programado, Sergio Aramayo, que nos habló brevemente (por la hora) de sus trabajos y del diseño en general, mostrando numerosos ejemplos. Hubiera sido muy bueno tener al menos una hora más para escucharlo.

El Seminario podría haberse extendido hasta dos horas más, dado lo interesante de las temáticas abordadas, pero "el tiempo es tirano" y la reunión concluyó pasadas las 23:00 hs, mucho más de las 22:00 hs programadas. Nuestro amigo riocuartense Patricio Cañete tuvo que retirarse unos minutos antes de la finalización del evento porque perdía "la traffic" que lo regresaría a su hogar. Pero no fue lo único que se perdió, también se perdió uno de los premios sorteados: Hosting Gratis por un año, provisto por una de las empresas auspiciantes del evento.
Personalmente, estoy muy satisfecho porque el evento fue muy interesante y es, ante todo, una "patada inicial" para futuros Seminarios sobre Blogs en Córdoba. Además tuve la suerte de ganar una de las cámaras (NoteCam Go) que sortearon. Un "Gracias" a los auspiciantes, entre ellos la Revista USERS que, como todos saben leo 23 horas al día.

La noche no terminó allí, y después del evento nos reunimos en Zoka, improvisando un nuevo Beers & Blogs, que no se si será contabilizado como tal. Nos quedamos hasta que nos "echaron"... como siempre.-

6.12.05

Beers & Blogs Unplugged

Como estaba planificado, se realizó el último Beers & Blogs Unplugged del año, en el local de Zoka en la calle Obispo Trejo de nuestra ciudad. El evento, que contó con la participación de conocidos bloggers de nuestra provincia y por qué no, de nuestro país y/o blogósfera, comenzó pasadas las 22:00 hs y al cierre de esta edición no había concluído todavía. La reunión tuvo lugar en el local antes mencionado, y sufrió una ligera demora dada la extensa pero gratificante "clase" de Flash 8 que se dictó en el aula 4 del Piso 6 de la Siglo 21, cita en la calle Rondeau 165 de nuestra ciudad. (ver foto)


El invitado de honor, Patricio Cañete, pudo saborear un exquisito lomito cordobés, como los mejores que se consumen en sus pagos, allá lejos en... Por otra parte cabe aclarar que dada la masiva presencia de bloggers, se propuso cerrar el año 2005 con un Beers & Blogs (oficial) antes de fin año, con fecha a confirmar.
Si Usted está interesado en saber quienes fueron los presentes, vea la foto y ya está... Patricio es el primero de la izquierda, los demás somos nosotros (menos yo que saqué la foto).


Va con humor...

24.11.05

Keyloggers

Poca gente maneja el término "keylogger", en realidad es muy poca la gente que los conoce, aunque según algunos estudios son muchos los que los padecen. En el año 2005 se detectaron, según la empresa iDefense, alrededor de 6191 keyloggers. Pero ¿qué es un keylogger?.

Si nos remitimos a la etimología de la palabra, aunque no sepamos inglés, podemos ver que está compuesta por "key" (llave, tecla, clave) y "logger" (registrador, ¿no les suena "log in" o "log out", o el término en castellano "loguearse"?); en síntesis, un keylogger es un programita que registra las teclas (del teclado) oprimidas en un cierto plazo de tiempo, determinado por un tercero, ya sea el programador o el que lo instala. Un keylogger crea un registro de cada tecla presionada y envía un informe, por internet, al interesado.

Un keylogger no sirve solo para hacer daño; un empleador puede instalar un keylogger en los ordenadores de su empresa para controlar su uso, por parte de los empleados, y detectar anormalidades o delitos. Pero convengamos que, en la mayoría de los casos, los keyloggers son instalados para robar contraseñas, o números de tarjetas de crédito, o cualquier otro dato confidencial que, de otra forma sería casi imposible conseguir.
Los delitos van desde el robo de cuentas de correo hasta el cometer delitos relacionados con lo financiero o con la falsificación de identidades.

El problema no es tan simple como parece, dado que el usuario común no detecta la presencia de este "malware", y que casi nunca trabaja solo. El phishing y el spyware son los primos hermanos de los keyloggers, y juntos pueden hacer mucho daño. Una vez que la PC es "atacada" queda vulnerable a otras amenazas como troyanos, gusanos, y código malicioso en general, que tarde o temprano logran arruinarnos el día, el mes, o el año.

Tomar conciencia de la existencia de este "mal" es el primer paso para proteger nuestros datos, que es lo que hay que proteger. El usuario común no le da valor a lo guardado en su PC, y no se da cuenta que los datos no tiene valor, son invalorables... las empresas (y los inescrupulosos) saben que así es.

Programas anti-keyloggers no hay muchos, es más fácil descargar un keylogger totalmente funcional desde Internet que encontrar un anti-keylogger gratuito listo para usar. Leyendo y leyendo, me entero que el más "recomendado" de los keyloggers para usos legales es el SpyAgent de la empresa Spytech, que cuesta cerca de U$S 50; el Perfect Keylogger que también hace capturas de pantalla cada cinco minutos y envía un e-mail con un resumen cada cuatro horas... su precio aproximado U$S 35; y el Perfect Keylogger Lite que es una versión reducida del anterior y es gratuito.

Del lado de los buenos, tenemos a Advanced Anti-Keylogger que se puede bajar desde aquí, y un segundo programita, el Anti-Keylogger Corporate Edition que tiene un alto grado de detección, pero para que los limpie nos pide una suma cercana a los U$S 45. Una alternativa confiable y gratuita es el Spybot Search and Destroy que se puede descargar de aquí. Otro más económico es el Who´s Watching Me que cuesta cerca de los U$S 25, pero se puede bajar una versión de prueba por noventa desde este link.
Algunos links para descargar anti-keyloggers en versiones de prueba:

http://www.anti-keyloggers.com/index_es.html

http://espanol.softpicks.net/software/Anti-keylogger_es-9265.htm

http://www.abcdatos.com/programas/programa/o74.html

Tener un buen antivirus instalado y actualizado, un firewall, o un programita para controlar el spyware no es garantía de que no vayamos a padecer estos problemas, ya que mucho keyloggers logran "burlar" a los antivirus y a los firewalls con facilidad, pero disminuyen las probabilidades... y eso ya es mucho.

23.11.05

Futuro inseguro

Durante toda mi vida, me ha servido como herramienta para comprender procesos y sucesos más o menos aislados, la comparación o la búsqueda de analogías. De hecho, muchos fenómenos de la vida cotidiana tienen su semejante en la naturaleza; un ejemplo: la circulación de los vehículos por las calles y avenidas de una ciudad, es muy similar, sino casi exacto, al modo de circular de las células sanguíneas en el torrente sanguíneo; otro caso: la forma en que se está expandiendo la lengua española entre el pueblo norteamericano es muy similar al comportamiento de los virus; y otro: el modelo encontrado en el átomo es el mismo del encontrado en los sistemas solares de una estrella, como el nuestro.

Todo esto me lleva a pensar que la forma de propagación de los virus informáticos cambiará de un momento a otro, pareciéndose a un virus muy conocido, el del HIV. Todos sabemos que el "exito" del SIDA radica en la forma de contagio o propagación: Primero se aloja en una futura víctima, no la mata, y se encarga de contagiar a cuantos pueda durante el mayor tiempo posible; también se da el lujo de contagiar a seres queridos: hijos, amantes, esposos y esposas, novias y novios, al que comparte la jeringa... o al que dona sangre. No es tan tonto como para fulminar a sus víctimas como el Ebola, que no da tiempo a que se propague la epidemia...

Los virus informáticos, en el futuro, deberán basar su exito en su forma de propagación que deberá ser tan cuidadosa y dañina como la del SIDA. Los virus deberán permanecer en las PC lo suficiente como para propagarse a unos cuantos ordenadores "queridos": el de tu amigo, el de tu trabajo, el ordenador del que te pasa software o música, el de tus Contactos. De pronto, por algo que no sabremos, se activaría y comenzarían los problemas; pero sería tarde y seríamos víctimas de aquello para lo que el virus hubiere sido programado.

Me puse a pensar como podría ser eso. Quizás un virus que llegara por partes, totalmente inconexas entre sí, imposibles de identificar como un virus, como un rompecabezas. Varios paquetes por separado que, ante "la señal" se armaran y Bang!. El último paquete debiera ser un ejecutable, capáz de armar las porciones de codigo antes ingresadas y desarmadas... pero ese ejecutable podría ser fácilmente identificado y así no cumpliría su propósito. Entonces ese ejecutable debería estar "camuflado", podría ser un ejecutable del Sistema Operativo con alguna línea del código alterada, o sea que mientras no estuvieren los dichosos paquetes su funcionamiento seguiría siendo el normal, pero al encontrar las porciones de virus... Bang!.

Todavía me falta mucho para encontrarle la vuelta al problema, y así a la solución, pero sigo pensando y con mis "comparaciones" estoy seguro que todo esto tendrá un final felíz.-


PD: Creo que no es la primera vez que escribo sobre estas "elucubraciones" mías... quizás sea porque es algo que me da vueltas por la cabeza siempre.